30秒でわかる要点まとめ
・ポイント:不審な動作を見つけた直後の自己判断が、原因究明に必要な情報の保全を難しくすることがあります。
・お読みいただきたい方:社内PCやクラウド、現場とのデータ共有を管理する建設会社の経営者・管理者。
・リスクへの備え:異常の記録、ネットワークからの隔離、社内報告、専門家への連絡手順を事前に決めます。
・この記事で分かること:初動対応、専門調査の進め方、サイバー保険で確認したい費用の3点です。
不審な動作は初動の分岐点
建設業では、労災事故、死亡事故、第三者への賠償事故など、一度のトラブルが経営に大きな影響を与えるリスクを常に抱えています。実際に起きた事故や相談事例をもとに、事故が起きた背景、見落とされやすいリスク、そして事前に取るべき対策と保険でカバーできる範囲を整理します。なぜその事故が防げなかったのか、どこまでが自己負担になるのかといった経営判断に直結する視点で解説します。
ある企業では、従業員が使用するPCの不審な動作をきっかけに調査を行い、外部からの不正アクセスが確認されました。最終的に情報漏えいは確認されなかったものの、影響範囲を判断するため、端末やサーバーのログを専門業者が調査しています。外部からの不正アクセスは、情報漏えいが確認されない場合でも専門調査が必要になることがあります。
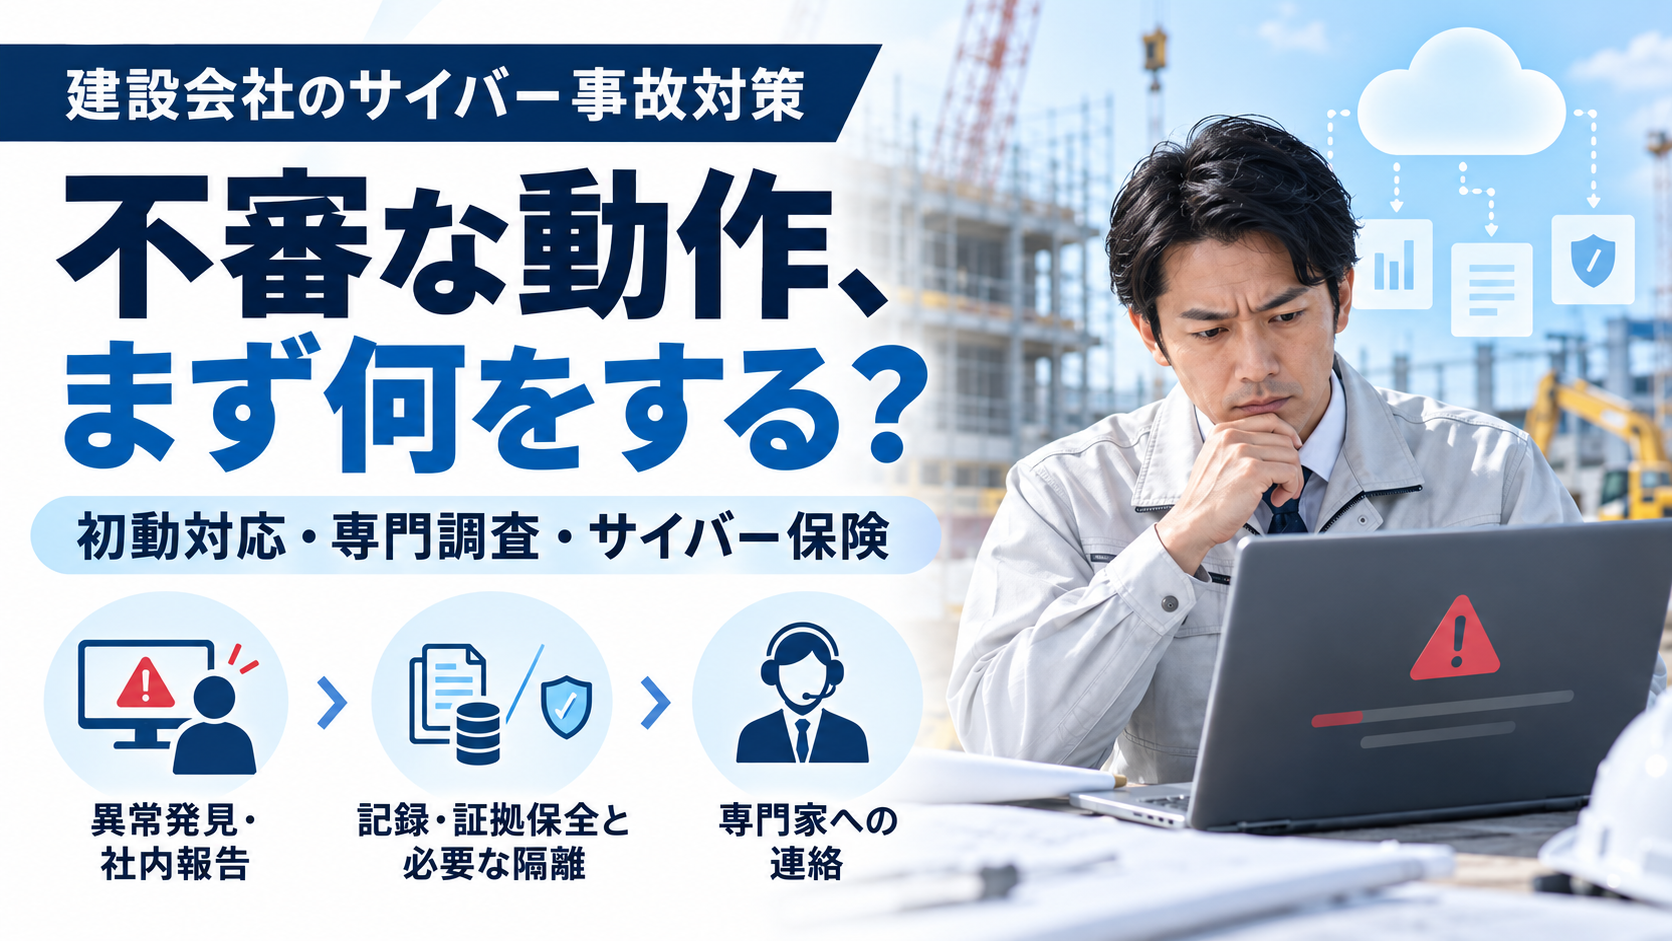
この種の事案では、自己判断で初期化や再起動をすると、原因究明に必要な情報が失われるおそれがあります。感染が疑われる端末は利用を止め、電源は切らずにネットワークから切り離したうえで、異常内容と発見時刻を記録し、あらかじめ定めた手順に沿って責任者や専門家へ連絡することが重要です。
調査範囲とログ保全の考え方
初動手順は「記録・隔離・報告・保全」の順で準備します。情報処理推進機構(IPA)のガイドラインも、インシデントの対象範囲とレベル、判定基準、対応手順や対応体制、復旧手順を平時から定めておくよう示しています。
建設会社では、現場事務所の端末、写真共有、見積・請求、協力会社とのファイル交換など、複数の接点があります。どの端末とサービスがつながっていたかを一覧化しておくと、調査範囲の決定と事業復旧を進めやすくなります。
保険で確認したい費用と条件
サイバー保険では、フォレンジック調査、データ復旧、外部専門家への相談、被害者対応、賠償責任、事業中断などが補償項目に含まれる場合があります。ただし、調査費用や相談費用の補償可否は、契約内容・特約・事故状況で変わります。平時のセキュリティ強化や一般的な業務改善などは、保険の対象外となり自己負担になる場合があります。事故後の設備更新や再発防止の費用も、商品やプランによって対象かどうかが分かれます。
保険に入っているだけで、すべての費用が自動的に対象になるわけではありません。事故連絡前の費用支出に承認が必要か、どの専門業者を利用できるか、初動調査の限度額や自己負担額はどうなっているかを、平時に確認しておく必要があります。
この事例は、情報漏えいの有無だけでなく、影響範囲を確認するための専門調査そのものが経営負担になり得ることを示しています。実務上は、事故対応手順と保険の連絡条件を同じ資料で確認できるようにすると、初動の迷いを減らせます。弊社は、補償項目の名称だけで判断せず、事故発生時の連絡先、事前承認、限度額、自己負担額まで一緒に確認することが重要だと考えます。この確認は、保険で備える部分と会社が自ら準備する部分を分けることにもつながります。

前田朗伸(まえだ あきのぶ)
株式会社イカリエージェンシー(1956年創業/AIG損保 AMA認定代理店)
損害保険トータルプランナー/AIG Executive Risk Manager(ERM)※AIG損保リスクマネジメント制度 最上位認定
建設業の労災・賠償・工事保険を専門に、実務15年以上。契約実績330社以上。
あわせて確認しておきたい記事
よくある質問(FAQ)
A.自己判断で初期化や再起動をせず、異常内容を記録したうえで、社内手順と専門家の指示に従ってください。感染が疑われる場合は、電源を切らずにネットワークから切り離し、ログ保全を優先します。
A.不正アクセスの経路や影響範囲、再発防止策を判断するため、専門調査が必要になる場合があります。判断を急ぐ前に、担当者と専門家へ連絡する体制が重要です。
A.対象になり得ますが、契約内容、特約、事故状況、事前承認の有無などで異なります。事故前に保険会社または代理店へ確認してください。
参考
独立行政法人情報処理推進機構『中小企業の情報セキュリティ対策ガイドライン』(2026年10月閲覧)
https://www.ipa.go.jp/security/guide/sme/about.html
独立行政法人情報処理推進機構『中小企業の情報セキュリティ対策ガイドライン 第4.0版』(2026年10月閲覧)
https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/sme_guideline_v4.0.pdf
最終確認日
2026年10月10日
※本記事は、一般的なサイバー事故対応と保険確認の考え方を説明するものです。実際の初動、調査、届出、補償の取扱いは、事故状況、利用環境、契約内容等によって異なります。個別の対応は、情報セキュリティの専門家、保険会社または代理店等へご確認ください。
※本コラムに掲載している図解は、一般的な仕組みや考え方をわかりやすく説明することを目的としたイメージ図です。具体的な補償範囲、支払可否、条件等は各契約内容および事故状況等により異なります。
ご相談はこちら
営業時間 平日9時~18時(土・日・祝除く)

このホームページの情報は、当該商品のパンフレットの付属資料としてご覧いただくものです。
ご検討にあたっては、必ず当該代理店より説明を受け当該商品のパンフレットをあわせてご覧ください。
弊社の損害保険募集人は、保険契約の締結の代理権を有しています。
生命保険募集人はお客様と生命保険会社の保険契約締結の媒介を行う者で、
保険契約締結の代理権はありません。
また、ご契約に際しては、事前に、重要事項説明書(契約概要・注意喚起情報)を必ずご覧ください。
承認番号:26G047
承認日 :2026年10月7日

当サイトの内容、テキスト、画像等の無断転載・無断使用を禁じます。
Copyright All Rights Reserved.